Qué es Pass-the-Ticket: cómo funciona y cómo proteger Windows
Un ataque Pass-the-Ticket (PtT) es una técnica utilizada por los ciberdelincuentes para acceder a equipos, servicios y recursos de una red Windows mediante el uso de tickets de autenticación Kerberos robados.
En lugar de conocer la contraseña de un usuario o utilizar su hash NTLM, el atacante obtiene un ticket Kerberos válido y lo reutiliza para hacerse pasar por ese usuario ante determinados servicios de red.
Esta técnica resulta especialmente peligrosa en redes empresariales que utilizan Active Directory, ya que Kerberos es uno de los principales mecanismos de autenticación en los dominios Windows.
El objetivo es aprovechar una sesión de autenticación legítima para acceder a recursos sin necesidad de volver a introducir la contraseña original.
¿Cómo funciona un ataque Pass-the-Ticket?
Para entender este ataque, primero debemos conocer cómo funciona Kerberos.
Kerberos es un protocolo de autenticación que permite a los usuarios demostrar su identidad ante diferentes servicios sin tener que enviar continuamente su contraseña por la red.
En un dominio Windows, el controlador de dominio desempeña un papel fundamental en este proceso mediante el servicio KDC (Key Distribution Center).
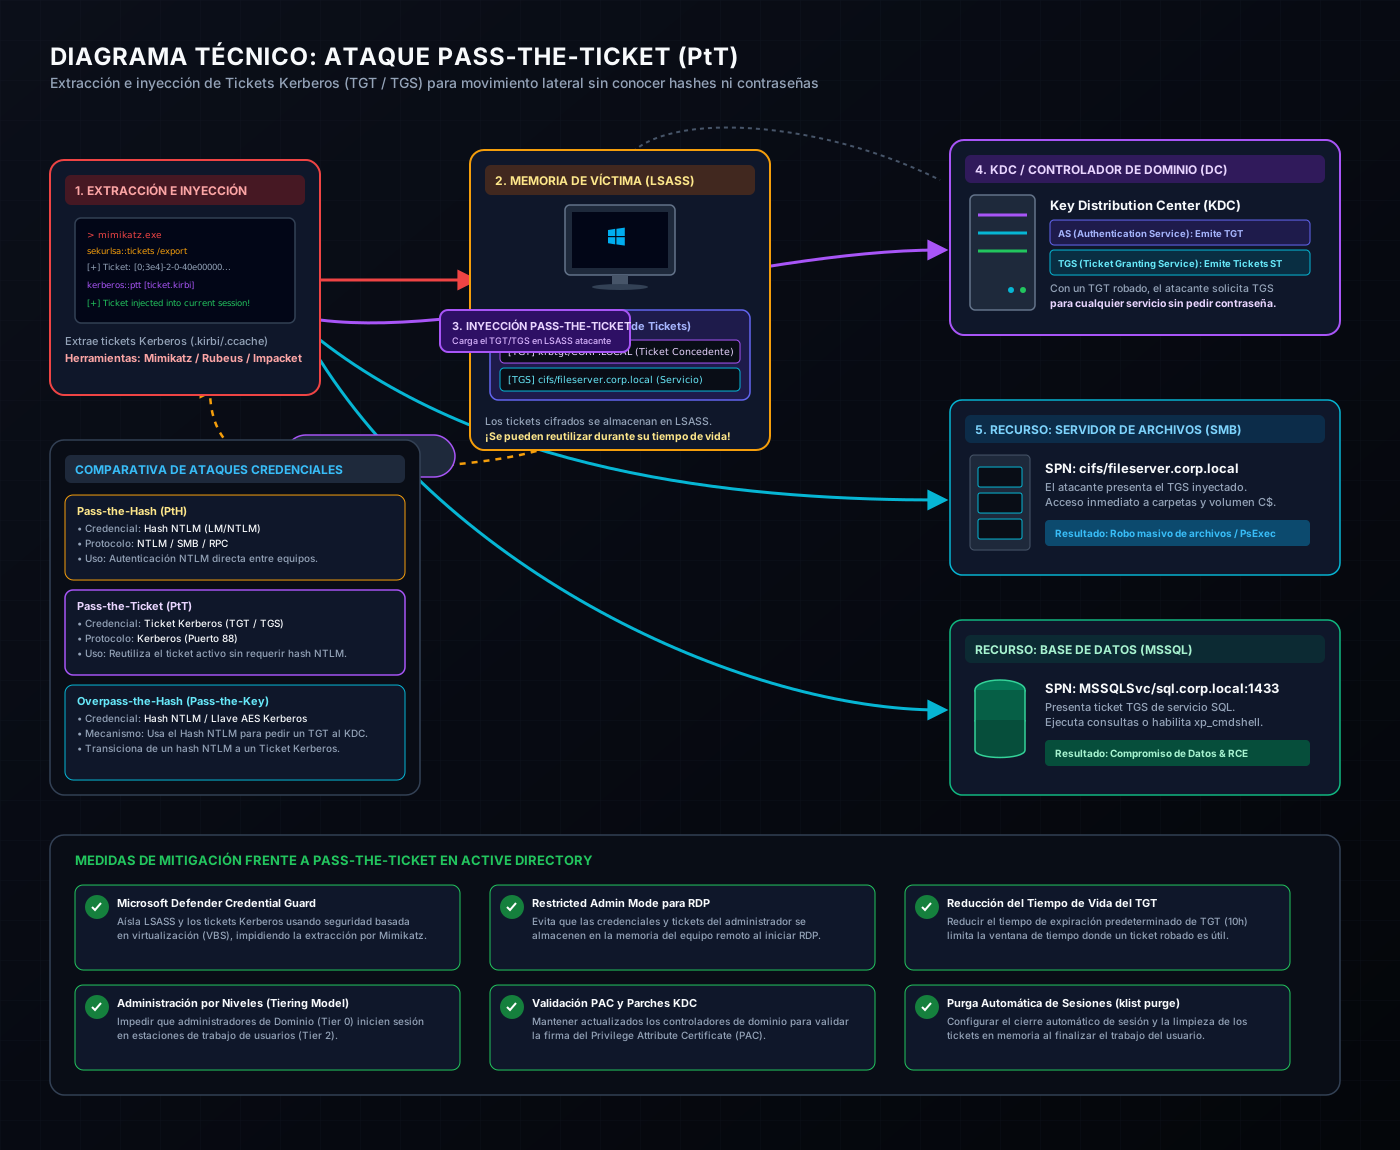
Cuando un usuario inicia sesión, puede obtener un Ticket Granting Ticket (TGT), que posteriormente utiliza para solicitar tickets de servicio (TGS) destinados a acceder a recursos concretos.
El ataque Pass-the-Ticket aprovecha esta arquitectura cuando un ciberdelincuente consigue robar esos tickets.
El proceso suele desarrollarse en varias fases:
- Compromiso inicial: el atacante consigue acceso a un equipo mediante malware, phishing, una vulnerabilidad o credenciales robadas.
- Obtención de tickets: intenta extraer tickets Kerberos disponibles en la memoria del sistema o en una sesión comprometida.
- Reutilización del ticket: introduce o utiliza el ticket robado en otro contexto de autenticación.
- Acceso a servicios: si el ticket sigue siendo válido y cumple las condiciones necesarias, puede acceder a los recursos asociados a la identidad del usuario.
- Movimiento lateral: el atacante puede intentar desplazarse por la red y acceder a otros equipos, servidores o servicios.
A diferencia del Pass-the-Hash, esta técnica no necesita reutilizar directamente el hash de una contraseña, sino un ticket Kerberos previamente obtenido.
¿Qué tipos de tickets Kerberos existen?
Para comprender mejor Pass-the-Ticket, es importante distinguir los dos tipos principales de tickets utilizados por Kerberos.
Ticket Granting Ticket (TGT)
El TGT es un ticket que permite al usuario solicitar otros tickets de autenticación para acceder a diferentes servicios de la red.
Se obtiene después de autenticarse ante el KDC (Key Distribution Center), que normalmente se encuentra en el controlador de dominio de Active Directory.
Si un atacante consigue robar un TGT válido, puede utilizarlo para solicitar tickets de servicio adicionales, siempre dentro de los permisos y condiciones asociados a esa identidad.
Ticket Granting Service (TGS)
El TGS, también conocido como ticket de servicio, permite acceder a un recurso o servicio concreto de la red.
Por ejemplo, puede utilizarse para acceder a un servidor de archivos, una aplicación empresarial o un servicio alojado en otro equipo.
Si el atacante obtiene un TGS, podrá intentar acceder al servicio para el que fue emitido, siempre que el ticket siga siendo válido y se cumplan las condiciones de autenticación.
La principal diferencia es que el TGT permite solicitar tickets para diferentes servicios, mientras que el TGS está destinado a un servicio específico.
¿Qué herramientas se utilizan en los ataques Pass-the-Ticket?
Existen herramientas de administración y auditoría de seguridad que pueden utilizarse para analizar, extraer o manipular tickets Kerberos.
Entre las más conocidas encontramos:
- Mimikatz: herramienta de seguridad que permite analizar credenciales de Windows y trabajar con tickets Kerberos. También puede utilizarse para realizar ataques Pass-the-Ticket.
- Rubeus: herramienta desarrollada en C# especializada en la interacción con Kerberos en entornos Windows. Se utiliza en auditorías de seguridad y también puede ser aprovechada por atacantes.
- Impacket: conjunto de herramientas y bibliotecas Python que permite trabajar con protocolos de red y mecanismos de autenticación, incluido Kerberos.
Estas herramientas tienen aplicaciones legítimas en auditorías y pruebas de penetración, pero también pueden utilizarse con fines maliciosos.
Su presencia en un equipo no demuestra por sí sola que exista un ataque, aunque su ejecución sin autorización debe investigarse.
¿Qué consecuencias puede tener un ataque Pass-the-Ticket?
Las consecuencias dependen del tipo de ticket robado, los permisos de la cuenta y la configuración del dominio.
Entre los principales riesgos encontramos:
- Acceso no autorizado: el atacante puede acceder a servicios y recursos sin conocer la contraseña del usuario.
- Robo de información: puede consultar documentos, bases de datos y archivos compartidos.
- Movimiento lateral: puede utilizar los tickets para acceder a otros equipos y servidores de la red.
- Suplantación de identidad: puede realizar determinadas operaciones haciéndose pasar por un usuario legítimo.
- Compromiso de cuentas administrativas: si consigue tickets de cuentas privilegiadas, puede acceder a sistemas críticos.
- Compromiso de Active Directory: en escenarios más graves, el atacante puede intentar ampliar su control sobre el dominio.
Uno de los principales problemas es que las conexiones pueden utilizar credenciales legítimas y mecanismos de autenticación normales, dificultando la identificación de actividades maliciosas.
¿Qué relación tiene Pass-the-Ticket con Golden Ticket y Silver Ticket?
Pass-the-Ticket está relacionado con otras técnicas de abuso de Kerberos, como Golden Ticket y Silver Ticket, aunque no son exactamente lo mismo.
Golden Ticket
Un ataque Golden Ticket consiste en generar tickets TGT falsificados utilizando información criptográfica obtenida de la cuenta KRBTGT de Active Directory.
Esta cuenta es fundamental para la autenticación Kerberos en un dominio.
Si un atacante consigue comprometer su secreto criptográfico, puede generar tickets que aparenten pertenecer a usuarios del dominio, incluso a cuentas con privilegios elevados.
Es una de las técnicas más graves de compromiso de Active Directory.
Silver Ticket
Un ataque Silver Ticket consiste en crear un ticket de servicio Kerberos falsificado utilizando la clave de la cuenta asociada al servicio de destino.
A diferencia del Golden Ticket, no requiere necesariamente comprometer la cuenta KRBTGT, pero permite intentar suplantar la autenticación ante un servicio concreto.
Diferencias principales
| Técnica | Funcionamiento | Objetivo |
|---|---|---|
| Pass-the-Ticket | Reutilizar tickets Kerberos robados. | Acceder a servicios de red. |
| Golden Ticket | Crear TGT falsificados mediante el secreto de KRBTGT. | Obtener acceso amplio al dominio. |
| Silver Ticket | Crear tickets de servicio falsificados. | Acceder a un servicio específico. |
Las tres técnicas pueden utilizarse para facilitar el movimiento lateral y comprometer entornos Windows.
¿Cómo detectar un ataque Pass-the-Ticket?
Detectar este tipo de ataque requiere analizar los registros de autenticación Kerberos y buscar comportamientos que no coincidan con la actividad habitual de los usuarios.
Algunas señales que conviene investigar son:
- Tickets utilizados desde equipos desconocidos: una cuenta utiliza tickets Kerberos desde ordenadores o direcciones IP que no corresponden a su actividad habitual.
- Autenticaciones fuera de lo normal: aparecen solicitudes de acceso a servicios que el usuario normalmente no utiliza.
- Uso de tickets sin una autenticación previa esperada: se detectan solicitudes de tickets de servicio que no encajan con la secuencia habitual de autenticación.
- Accesos simultáneos sospechosos: una misma identidad aparece utilizando tickets desde diferentes equipos en circunstancias poco habituales.
- Acceso sospechoso a LSASS: determinados procesos intentan acceder a la memoria del proceso encargado de gestionar las credenciales y sesiones de Windows.
Revisar los registros de seguridad de Windows
En entornos con Active Directory, los controladores de dominio generan eventos que permiten investigar el funcionamiento de Kerberos.
Para consultarlos:
- Presiona
Win + R. - Escribe
eventvwr.mscy pulsa Entrar. - Accede a Registros de Windows > Seguridad.
- Busca los eventos relacionados con la autenticación Kerberos.
Los identificadores más interesantes son:
| Evento | Descripción |
|---|---|
| 4624 | Inicio de sesión correcto. |
| 4648 | Inicio de sesión utilizando credenciales explícitas. |
| 4768 | Solicitud de un Ticket Granting Ticket (TGT). |
| 4769 | Solicitud de un ticket de servicio Kerberos (TGS). |
| 4770 | Renovación de un ticket de servicio Kerberos. |
| 4771 | Error de preautenticación Kerberos. |
Los eventos 4768 y 4769 son especialmente importantes porque permiten analizar las solicitudes de tickets realizadas ante el controlador de dominio.
Por ejemplo, una secuencia habitual puede incluir una solicitud de TGT (4768) seguida de una solicitud de ticket de servicio (4769).
Si aparecen solicitudes de tickets desde equipos inesperados o existen anomalías entre las sesiones de usuario y las solicitudes de autenticación, conviene investigar lo sucedido.
También es importante analizar las direcciones IP de origen, las cuentas utilizadas, los servicios solicitados y los horarios de conexión.
Importante: ningún evento aislado confirma un ataque Pass-the-Ticket. La detección requiere correlacionar diferentes registros y buscar comportamientos anómalos. MITRE ATT&CK recomienda precisamente analizar las solicitudes Kerberos junto con los eventos de inicio de sesión y la actividad de los equipos.
¿Cómo proteger Windows frente a ataques Pass-the-Ticket?
La protección frente a estos ataques consiste principalmente en evitar el robo de tickets Kerberos, limitar los privilegios de las cuentas y dificultar el movimiento lateral dentro de la red.
Estas son algunas de las medidas más importantes:
1. Activar Microsoft Defender y mantener Windows actualizado
Mantener Windows actualizado permite corregir vulnerabilidades que podrían facilitar el acceso inicial de los atacantes.
También es recomendable mantener activo Microsoft Defender Antivirus y utilizar sus funciones de protección frente a amenazas y comportamientos maliciosos.
2. Utilizar Microsoft Defender Credential Guard
Credential Guard es una característica de seguridad de Windows que utiliza la seguridad basada en virtualización (VBS) para aislar determinados secretos de autenticación y dificultar que el malware pueda acceder a ellos.
Entre los elementos que ayuda a proteger se encuentran:
- Hashes de contraseñas NTLM.
- Credenciales derivadas de las cuentas de dominio.
- Tickets de autenticación Kerberos TGT.
Esta tecnología dificulta el robo de credenciales y determinados ataques Pass-the-Hash y Pass-the-Ticket.
Su disponibilidad depende de la edición de Windows, el hardware y los requisitos de configuración del dispositivo.
3. Proteger el proceso LSASS
LSASS (Local Security Authority Subsystem Service) es un proceso fundamental de Windows encargado de gestionar aspectos de la autenticación y las políticas de seguridad.
Los atacantes pueden intentar acceder a su memoria para obtener credenciales y tickets de autenticación.
Para dificultar estos ataques es recomendable:
- Activar la protección LSA cuando el equipo sea compatible.
- Utilizar Credential Guard.
- Mantener Microsoft Defender activo.
- Evitar ejecutar aplicaciones desconocidas con privilegios administrativos.
4. Utilizar cuentas administrativas independientes
No es recomendable utilizar cuentas con privilegios de administrador para las tareas cotidianas.
Es preferible disponer de una cuenta normal para trabajar y otra cuenta administrativa para realizar operaciones que requieran permisos elevados.
También conviene limitar los privilegios de los administradores de dominio y evitar que sus cuentas se utilicen en ordenadores de uso general.
5. Restringir la delegación Kerberos
La delegación Kerberos permite que determinados servicios actúen en nombre de un usuario para acceder a otros recursos.
Aunque es una característica necesaria en algunos entornos, una configuración incorrecta puede facilitar el robo y abuso de tickets.
Es recomendable revisar las cuentas y equipos que tienen habilitada la delegación, evitar la delegación no restringida cuando no sea necesaria y utilizar alternativas más limitadas y controladas.
6. Utilizar contraseñas seguras y autenticación multifactor
Las contraseñas robustas y únicas ayudan a proteger las cuentas frente al robo de credenciales.
También es recomendable utilizar autenticación multifactor (MFA) siempre que los servicios lo permitan.
Hay que tener presente que MFA no invalida automáticamente un ticket Kerberos que ya haya sido robado. Por eso es necesario combinarla con otras medidas de protección de credenciales y sesiones.
7. Monitorizar Active Directory
En entornos empresariales es recomendable supervisar los controladores de dominio y analizar periódicamente los eventos de autenticación.
También conviene revisar la cuenta KRBTGT, utilizada por Kerberos para firmar y proteger los tickets TGT.
Si se confirma un compromiso de esta cuenta, el procedimiento de recuperación requiere cambiar su contraseña dos veces, respetando los tiempos necesarios para la replicación entre controladores de dominio. No es una operación que deba realizarse de manera improvisada.
¿Cuál es la diferencia entre Pass-the-Hash y Pass-the-Ticket?
Aunque ambos ataques permiten utilizar credenciales robadas para acceder a otros equipos sin conocer necesariamente la contraseña original, utilizan mecanismos diferentes.
| Característica | Pass-the-Hash | Pass-the-Ticket |
|---|---|---|
| Credencial utilizada | Hash de contraseña | Ticket Kerberos |
| Protocolo relacionado | NTLM | Kerberos |
| Información robada | Hash NTLM | TGT o TGS |
| Objetivo | Reutilizar el hash | Reutilizar el ticket |
| Entorno habitual | Redes Windows | Dominios Active Directory |
En definitiva, Pass-the-Hash aprovecha determinados hashes de contraseñas, mientras que Pass-the-Ticket utiliza tickets de autenticación Kerberos.
Ambos ataques pueden facilitar el movimiento lateral y el compromiso de otros sistemas dentro de una red empresarial.
Conclusión
El ataque Pass-the-Ticket demuestra que una contraseña no es el único elemento que debe protegerse en un entorno Windows. Los tickets Kerberos también son credenciales de autenticación y, si caen en manos de un atacante, pueden utilizarse para acceder a servicios y recursos de la red.
Por este motivo, es fundamental proteger las sesiones de usuario, evitar el robo de credenciales, limitar los privilegios administrativos y mantener correctamente configurado Active Directory.
Tecnologías como Microsoft Defender Credential Guard, la protección de LSASS y una correcta monitorización de Kerberos ayudan a reducir el riesgo de estos ataques.
La combinación de estas medidas permite dificultar el robo de tickets y limitar las posibilidades de que un atacante se desplace entre diferentes equipos de una red.