Qué es un ataque Pass-the-Hash y cómo proteger Windows
Un ataque Pass-the-Hash (PtH) es una técnica utilizada por los ciberdelincuentes para acceder a equipos y sistemas Windows sin necesidad de conocer la contraseña original de un usuario. En lugar de utilizar la contraseña en texto plano, el atacante aprovecha su hash, una representación criptográfica derivada de ella, para autenticarse en determinados servicios de red.
Esta técnica resulta especialmente peligrosa en entornos Windows, sobre todo cuando se utilizan cuentas con privilegios administrativos y existen credenciales almacenadas en equipos comprometidos.
A diferencia de otros ataques que intentan descubrir o descifrar contraseñas, el Pass-the-Hash permite reutilizar directamente determinados hashes de autenticación, evitando tener que conocer la contraseña real.
¿Cómo funciona un ataque Pass-the-Hash?
Para entender este ataque, primero debemos conocer qué es un hash de contraseña.
Cuando un usuario establece una contraseña en Windows, el sistema utiliza mecanismos criptográficos para generar valores derivados de ella. En el caso de NTLM, se utiliza un hash específico que interviene en el proceso de autenticación.
El problema aparece cuando un atacante consigue extraer esos valores de un equipo comprometido. Si obtiene un hash NTLM válido, puede intentar utilizarlo para autenticarse en otros equipos que acepten ese mecanismo de autenticación.
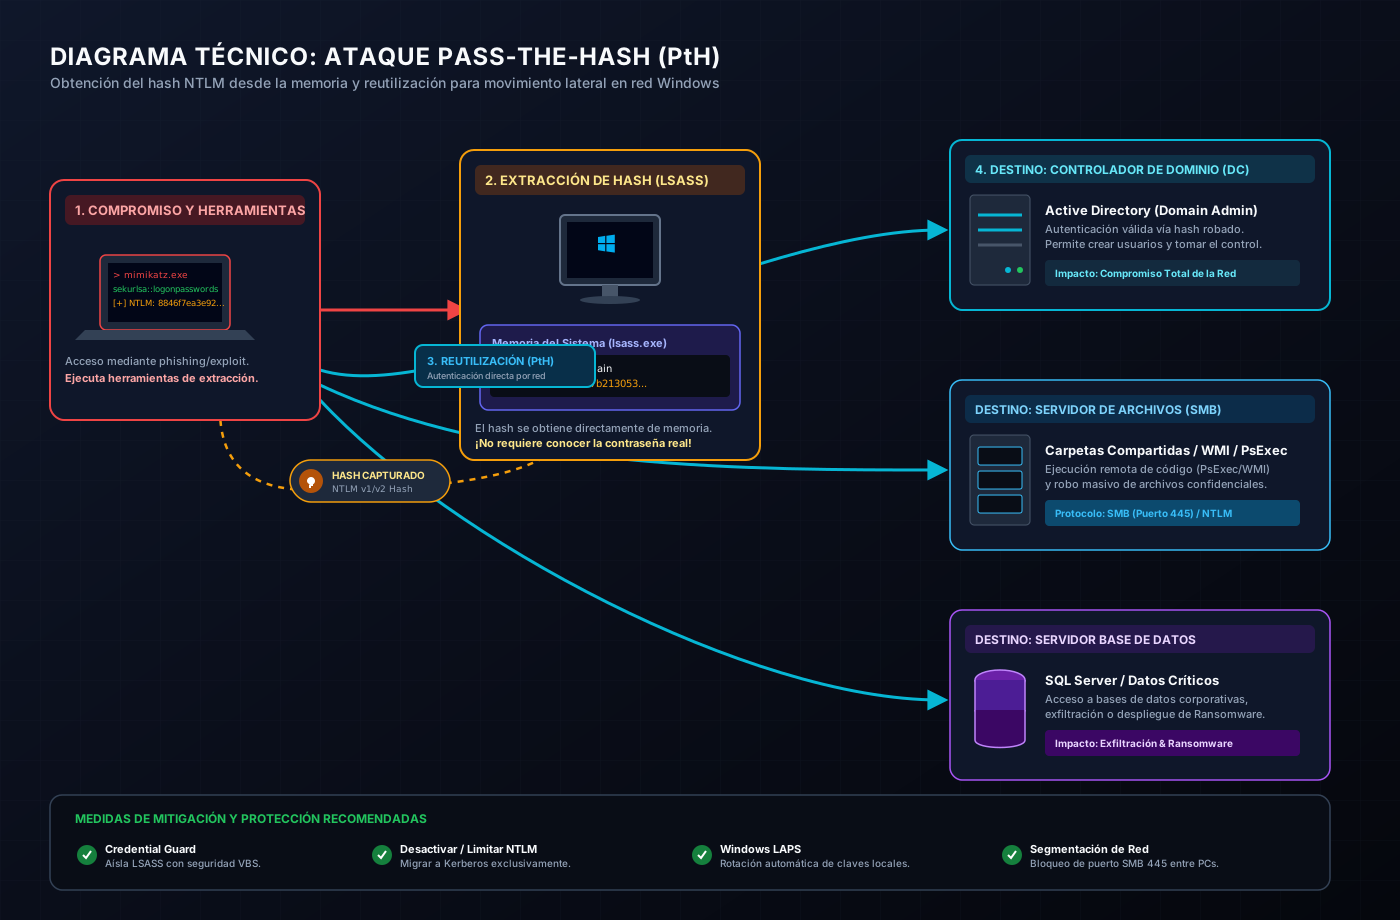
El proceso suele desarrollarse en varias fases:
- Compromiso inicial: el atacante consigue acceder a un ordenador mediante malware, una vulnerabilidad, phishing o credenciales robadas.
- Obtención de credenciales: intenta extraer hashes de contraseñas almacenados en el sistema o disponibles en memoria.
- Reutilización del hash: utiliza el hash obtenido para intentar autenticarse en otros equipos sin conocer la contraseña original.
- Movimiento lateral: si consigue acceso, puede desplazarse por la red, acceder a recursos compartidos, ejecutar acciones remotas o intentar obtener privilegios superiores.
- Expansión del ataque: si las credenciales tienen permisos administrativos, puede comprometer otros equipos y llegar a servidores o sistemas importantes.
Este comportamiento se conoce como movimiento lateral y es una de las razones por las que el Pass-the-Hash resulta especialmente peligroso en redes corporativas.
¿Qué relación tiene Pass-the-Hash con NTLM?
El ataque Pass-the-Hash está especialmente relacionado con NTLM (NT LAN Manager), un conjunto de protocolos de autenticación utilizados históricamente en Windows.
NTLM utiliza un mecanismo de desafío y respuesta (challenge-response) en el que intervienen valores derivados de la contraseña. En determinadas circunstancias, el hash NTLM puede utilizarse como material de autenticación sin necesidad de recuperar la contraseña original.
Es importante señalar que no todos los hashes de contraseñas sirven para realizar este ataque. La técnica depende del protocolo de autenticación, del tipo de credencial obtenida y de las condiciones de acceso del sistema de destino.
Aunque Microsoft recomienda utilizar Kerberos en lugar de NTLM siempre que sea posible, todavía existen entornos y aplicaciones que dependen de NTLM.
¿Qué herramientas se utilizan en los ataques Pass-the-Hash?
Los atacantes pueden utilizar diferentes herramientas para obtener credenciales y reutilizarlas en otros equipos.
Algunas de las más conocidas son:
- Mimikatz: herramienta de seguridad que permite analizar y extraer credenciales de Windows, entre otras funciones. También puede utilizarse para realizar ataques Pass-the-Hash.
- Impacket: conjunto de herramientas y bibliotecas escritas en Python que permite trabajar con diferentes protocolos de red y realizar pruebas de seguridad, incluidas técnicas de autenticación con hashes.
- Metasploit: framework de pruebas de penetración que incluye módulos para realizar diferentes actividades relacionadas con la explotación de sistemas y el movimiento lateral.
Estas herramientas tienen aplicaciones legítimas en auditorías de seguridad y pruebas de penetración, pero también pueden ser utilizadas por ciberdelincuentes.
Su presencia en un equipo no demuestra por sí sola que exista una infección, aunque su ejecución sin autorización debe investigarse.
¿Qué consecuencias puede tener un ataque Pass-the-Hash?
Las consecuencias dependen de los permisos asociados a la cuenta comprometida y de la configuración de la red.
Entre los riesgos principales encontramos:
- Acceso no autorizado: el atacante puede entrar en otros equipos utilizando las credenciales de la víctima.
- Robo de información: puede acceder a documentos, archivos compartidos y datos empresariales.
- Escalada de privilegios: si obtiene credenciales administrativas, puede ampliar considerablemente el control sobre la infraestructura.
- Movimiento lateral: puede desplazarse entre diferentes equipos de una misma red.
- Instalación de malware: puede utilizar el acceso conseguido para instalar ransomware, troyanos u otras amenazas.
- Compromiso de servidores: en entornos empresariales, puede llegar a sistemas críticos y servicios de directorio.
Un aspecto especialmente preocupante es que el atacante puede realizar determinadas operaciones utilizando una cuenta legítima. Esto dificulta distinguir algunas de sus actividades de las acciones normales de un usuario.
¿Cómo detectar un ataque Pass-the-Hash?
Detectar este tipo de ataque puede resultar complicado, ya que no siempre genera alertas evidentes.
Sin embargo, existen determinados comportamientos que pueden indicar que alguien está reutilizando credenciales robadas.
Algunas señales que conviene investigar son:
- Inicios de sesión desde equipos desconocidos: una cuenta accede a ordenadores desde los que normalmente no trabaja.
- Autenticaciones NTLM sospechosas: aparecen conexiones NTLM entre equipos que no deberían comunicarse o que no tienen una relación habitual.
- Actividad administrativa inesperada: una cuenta sin funciones de administración comienza a realizar operaciones privilegiadas.
- Conexiones simultáneas inusuales: una misma cuenta inicia sesiones en varios equipos en un intervalo de tiempo reducido.
- Ejecución remota de procesos: aparecen servicios, procesos o tareas administrativas que el usuario no reconoce.
Revisar los registros de seguridad de Windows
Los administradores pueden utilizar el Visor de eventos para investigar posibles accesos sospechosos.
Para abrirlo:
- Presiona
Win + R. - Escribe
eventvwr.mscy pulsa Entrar. - Accede a Registros de Windows > Seguridad.
- Busca los eventos relacionados con los inicios de sesión y las autenticaciones.
Algunos identificadores de eventos especialmente útiles son:
| Evento | Descripción |
|---|---|
| 4624 | Inicio de sesión correcto. |
| 4625 | Error de inicio de sesión. |
| 4648 | Intento de inicio de sesión utilizando credenciales explícitas. |
| 4768 | Solicitud de un ticket de autenticación Kerberos (TGT). |
| 4769 | Solicitud de un ticket de servicio Kerberos. |
En particular, el evento 4624 contiene un campo denominado Logon Type (tipo de inicio de sesión), que permite conocer cómo se ha producido el acceso.
Los tipos más interesantes para investigar posibles ataques Pass-the-Hash son:
- Type 3 – Network: inicio de sesión desde otro equipo a través de la red. Es especialmente interesante cuando aparece asociado a autenticación NTLM desde un origen inesperado.
- Type 9 – NewCredentials: se crea una sesión que mantiene la identidad local del usuario, pero utiliza otras credenciales para las conexiones de red salientes. Puede aparecer en determinados procedimientos de movimiento lateral.
El evento 4648 también puede aportar información sobre el uso de credenciales explícitas, aunque no demuestra por sí mismo que se haya producido un ataque Pass-the-Hash.
Importante: un inicio de sesión Type 3 o Type 9 no significa necesariamente que exista un ataque. Para detectar una posible amenaza hay que comprobar también el paquete de autenticación utilizado, la cuenta, el equipo de origen, la dirección IP y los procesos relacionados.
Una combinación especialmente interesante para investigar es un evento 4624 con autenticación NTLM, tipo de inicio de sesión 3 y un equipo de origen que no debería acceder al dispositivo de destino.
¿Cómo proteger Windows frente a ataques Pass-the-Hash?
La mejor defensa consiste en evitar que los atacantes puedan obtener hashes de contraseñas y limitar las posibilidades de reutilizarlos en otros equipos.
Estas son algunas de las medidas más importantes:
1. Activar Microsoft Defender y mantener Windows actualizado
Mantener Windows actualizado ayuda a corregir vulnerabilidades que podrían facilitar el acceso inicial al equipo.
También es recomendable mantener activo Microsoft Defender Antivirus y utilizar sus funciones de protección frente a amenazas y comportamientos maliciosos.
2. Utilizar Windows Defender Credential Guard
Nombre actual: Microsoft Defender Credential Guard
Credential Guard es una característica de seguridad de Windows que utiliza la seguridad basada en virtualización (VBS) para aislar determinados secretos de autenticación y dificultar que el malware pueda acceder a ellos.
Entre los datos que protege se encuentran:
- Hashes de contraseñas NTLM.
- Tickets de autenticación Kerberos (TGT).
- Credenciales almacenadas por determinadas aplicaciones como credenciales de dominio.
Esta protección dificulta los ataques Pass-the-Hash y Pass-the-Ticket, incluso cuando un programa malicioso consigue privilegios administrativos en el sistema operativo.
En Windows 11 22H2 y versiones posteriores, Credential Guard se habilita automáticamente en determinados equipos compatibles unidos a un dominio, siempre que cumplan los requisitos de hardware y configuración.
No obstante, su disponibilidad y funcionamiento dependen de la edición de Windows y de los requisitos del dispositivo.
3. Limitar el uso de NTLM
Siempre que sea posible, es recomendable utilizar Kerberos y reducir la dependencia de NTLM.
Microsoft ha declarado obsoleto NTLM y está desarrollando una estrategia progresiva para eliminar su utilización, sustituyéndolo por mecanismos de autenticación más modernos y seguros.
El proceso contempla varias fases, entre ellas mejoras de auditoría, nuevas alternativas de autenticación Kerberos y, en futuras versiones de Windows, la desactivación de NTLM de forma predeterminada.
No obstante, NTLM continúa siendo necesario en determinados entornos y aplicaciones antiguas, por lo que antes de restringirlo conviene identificar las dependencias existentes y comprobar su compatibilidad.
4. Utilizar contraseñas diferentes para las cuentas administrativas
No es recomendable utilizar la misma contraseña de administrador local en varios ordenadores.
Si un atacante consigue obtener el hash de una cuenta administrativa compartida, podría intentar reutilizarlo en otros equipos.
En entornos empresariales resulta especialmente recomendable utilizar Windows LAPS, que permite administrar y rotar automáticamente las contraseñas de las cuentas de administrador local.
5. Aplicar el principio de mínimo privilegio
Los usuarios deben disponer únicamente de los permisos necesarios para realizar su trabajo.
No conviene utilizar cuentas de administrador para las tareas cotidianas, navegar por Internet o consultar el correo electrónico.
También es recomendable evitar que una misma cuenta administrativa tenga privilegios en numerosos equipos sin necesidad.
6. Activar la autenticación multifactor
La autenticación multifactor (MFA) añade una capa adicional de seguridad al inicio de sesión.
Aunque no impide directamente todos los ataques Pass-the-Hash basados en NTLM, ayuda a proteger otros accesos y servicios que admiten este mecanismo de autenticación.
7. Restringir las conexiones administrativas
Es conveniente limitar las conexiones remotas y el acceso a recursos administrativos a los equipos y usuarios que realmente los necesiten.
También se recomienda segmentar la red para evitar que un equipo comprometido pueda comunicarse libremente con todos los demás.
¿Pass-the-Hash y Pass-the-Ticket son lo mismo?
No. Aunque ambas técnicas están relacionadas con el robo y la reutilización de credenciales, funcionan de manera diferente.
| Característica | Pass-the-Hash | Pass-the-Ticket |
|---|---|---|
| Credencial utilizada | Hash de contraseña | Ticket Kerberos |
| Autenticación | Principalmente NTLM | Kerberos |
| Objetivo | Reutilizar un hash robado | Reutilizar un ticket robado |
| Finalidad | Acceder a otros sistemas | Acceder a servicios y recursos autorizados por el ticket |
También existe una técnica denominada Overpass-the-Hash, que utiliza un hash de contraseña para obtener un ticket Kerberos válido y continuar realizando operaciones de autenticación.
Aunque las tres técnicas están relacionadas, no deben confundirse.
Conclusión
El ataque Pass-the-Hash demuestra que proteger una contraseña no consiste únicamente en evitar que alguien pueda conocerla. Si un atacante consigue obtener su hash NTLM, puede llegar a utilizarlo para autenticarse en otros equipos sin necesidad de descubrir la contraseña original.
Por este motivo, resulta fundamental proteger las credenciales almacenadas en Windows, mantener los sistemas actualizados, limitar los privilegios administrativos y reducir el uso de protocolos de autenticación antiguos.
En entornos empresariales, tecnologías como Microsoft Defender Credential Guard, Windows LAPS y Kerberos ayudan a reducir considerablemente el riesgo de este tipo de ataques.
La combinación de estas medidas, junto con una correcta monitorización de los registros de seguridad, permite dificultar el robo de credenciales y limitar el movimiento lateral dentro de una red.