Smishing: qué es, cómo funciona y cómo evitar estafas por SMS
Imagina que un pescador lanza 10.000 anzuelos al mar a la vez. No sabe qué pez picará, solo sabe que alguno picará. Eso es el smishing.
El nombre viene de SMS + phishing, que es la pesca de datos. El delincuente no te ataca con virus complicados. Te envía un mensaje de texto que parece de una empresa de confianza y espera a que tú, con toda tu buena fe, le entregues las llaves de tu cuenta.
Y funciona. En España, el smishing es la estafa más denunciada, con 25.133 casos registrados por el INCIBE en 2025. Ese mismo año, el INCIBE gestionó 122.223 incidentes de ciberseguridad, un 26% más que en 2024. Solo en el primer semestre de 2026, su línea 017 atendió 95.064 consultas y el 40% de las de ciudadanos fueron por phishing, smishing o vishing.
No es que la gente sea torpe. Es que el engaño está diseñado para que parezca real.
¿Qué es el smishing?
El smishing es un fraude en el que recibes un SMS, un mensaje de WhatsApp o de otra app de mensajería que suplanta a alguien de confianza: tu banco, Correos, la DGT, Hacienda, tu compañía de teléfono o una tienda donde has comprado.
El mensaje siempre te pide hacer algo rápido: pinchar un enlace, llamar a un número, responder con un código o descargar una aplicación.
El objetivo es uno de estos tres:
- Que escribas tus datos en una web falsa idéntica a la real
- Que instales malware que espía tu móvil
- Que pagues una cantidad pequeña para robarte los datos de tu tarjeta
Es la misma familia que el phishing y el vishing, solo cambia el canal.
| Canal | Nombre | Cómo te llega el engaño |
|---|---|---|
| Correo electrónico | Phishing | Un email que imita a una empresa |
| SMS o WhatsApp | Smishing | Un mensaje de texto con enlace o aviso urgente |
| Llamada de voz | Vishing | Una llamada que finge ser de tu banco o de soporte |
| Código QR | Quishing | Un QR pegado en un cartel o en un parquímetro |
Las estafas basadas en el robo de información a través del correo, las llamadas y los SMS representan una parte enorme de las consultas que recibe el INCIBE.
¿Por qué funciona tan bien?
Porque no ataca a tu móvil, ataca a tu cerebro. Usa tres palancas que todos tenemos:
1. La confianza.
Tu móvil es tu espacio íntimo. Si ves que el remitente pone “ Correos” o “ Santander”, tu cerebro baja la guardia. Es como si un ladrón llegara a tu puerta vestido de cartero, con uniforme, gorra y paquete en la mano. No sospechas del uniforme, sospechas mucho menos de la persona.
2. La urgencia.
Los mensajes usan un lenguaje que mete prisa: “¡Responda ahora!”, “URGENTE”, “último aviso”, “su cuenta será bloqueada hoy”. Cuando tienes prisa, no piensas, reaccionas. Y eso es justo lo que busca el estafador.
3. La situación creíble.
No te inventa algo raro. Te habla de algo que te podría pasar hoy mismo: un paquete que esperas, un cargo raro, una multa, una devolución de Hacienda. Si justo estás esperando un pedido, el anzuelo es perfecto.
Nota: Piensa en el smishing como un teatro. El delincuente monta un decorado idéntico a la página web de tu banco, con su logotipo, sus colores y sus mensajes habituales. Tú entras creyendo que estás en la web oficial, pero en realidad es un decorado de cartón. Todo parece auténtico, aunque detrás de esa apariencia se esconde una trampa diseñada para robar tus datos.
Cómo funciona paso a paso
Vamos con un ejemplo completo, como si lo viéramos en cámara lenta.
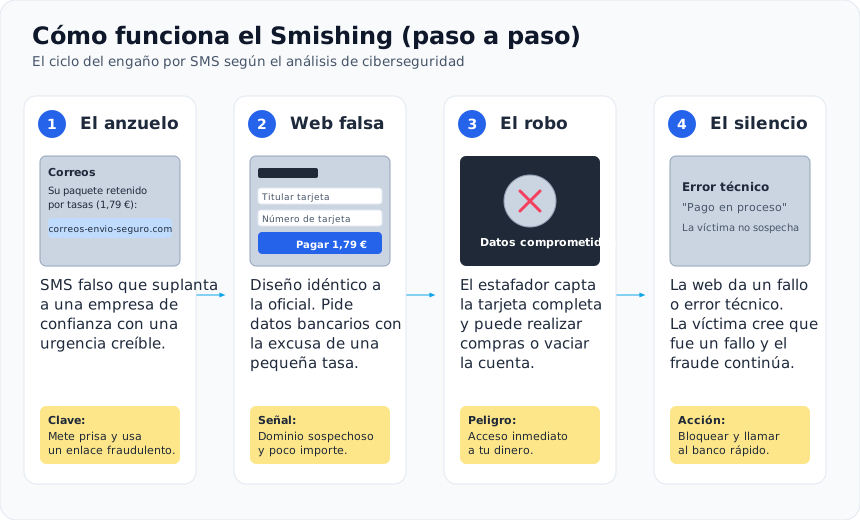
Paso 1: El anzuelo.
Carlos ha pedido unas zapatillas por internet. Al día siguiente recibe esto:
Correos: Su paquete no ha podido ser entregado porque no se han pagado las tasas de aduanas (1,79 €). Actualice sus datos aquí: correos-envio-seguro.com
Este es un ejemplo real recogido por el INCIBE, donde la web falsa copiaba el diseño de Correos y pedía los datos de la tarjeta.
Paso 2: La web falsa.
Carlos pincha. La página es clavada a la de Correos. Le pide nombre, dirección y número de tarjeta para pagar 1,79 €. Parece poco dinero, parece lógico.
Paso 3: El robo.
Carlos escribe su tarjeta. En ese momento no está pagando 1,79 €. Está entregando su tarjeta completa al delincuente, que en minutos puede intentar compras, suscripciones o vaciar la cuenta si además consigue el código SMS de confirmación.
Paso 4: El silencio.
La página da un error o dice “pago en proceso”. Carlos piensa que ha sido un fallo técnico. El estafador ya tiene lo que quería.
Lo mismo ocurre con el banco, con la multa o con Hacienda. Cambia el disfraz, pero la obra es la misma.
Los guiones más repetidos
Si reconoces el guion, reconoces la estafa. Estos son los que más circulan en España:
1. El paquete retenido
“Su paquete está en aduanas. Pague 1,50 € para liberarlo.”
Es el más común. Funciona porque todos compramos online. El INCIBE ha alertado de campañas que suplantan a Correos y a otras empresas de mensajería para pedir esa pequeña tasa.
La trampa: el enlace no es de Correos, es una copia.
2. Tu banco te bloquea la cuenta
“ BBVA: Se ha detectado un acceso sospechoso. Su tarjeta será bloqueada. Verifique su identidad aquí.”
A veces el SMS aparece incluso en el mismo hilo donde te llegan los mensajes reales de tu banco. Eso da mucho miedo y mucha credibilidad.
La trampa: tu banco nunca te pedirá que introduzcas tu contraseña, el PIN de tu tarjeta o un código de verificación a través de un enlace recibido por SMS. Los códigos de confirmación deben utilizarse únicamente para autorizar accesos u operaciones que tú mismo hayas iniciado desde la web o aplicación oficial de tu banco.
3. La multa de la DGT
“ DGT: Tiene una multa pendiente de 50 € por exceso de velocidad. Pague hoy y consiga un descuento.”
El INCIBE ha detectado campañas que suplantan a la DGT para que entres en enlaces fraudulentos y des datos personales y bancarios con el pretexto de consultar o pagar una supuesta multa.
La trampa: la DGT recordó que nunca notifica multas vía SMS. Si te llega una multa por SMS, es falsa.
4. Hacienda te devuelve dinero
“ Agencia Tributaria: Tiene una devolución pendiente de 347 €. Confirme su cuenta para recibirla.”
Aparece mucho en campaña de la Renta. Juega con la ilusión de que te van a dar dinero.
La trampa: Hacienda no te pide datos bancarios por SMS ni te manda un enlace para cobrar.
5. Tu hijo tiene un problema
“Hola mamá, este es mi nuevo número. Se me ha roto el móvil y necesito que me hagas un Bizum urgente.”
Este llega por WhatsApp y es especialmente cruel porque apela al amor y al pánico de una madre o un padre.
La trampa: nunca es tu hijo. Es un desconocido que ha probado suerte con cientos de números.
Señales de alarma en 10 segundos
Antes de pinchar, haz este chequeo rápido. Si hay dos o más señales, para.
- Te mete prisa: “hoy”, “ahora”, “último aviso”, “se bloqueará”
- Te pide datos sensibles: contraseña, PIN, código SMS, número completo de tarjeta, foto del DNI
- El enlace es raro: mira bien el dominio.
correos-seguro-pago.com,bbva-verificacion.xyzodgt-multa.topno son los oficiales. Los delincuentes cambian una letra o añaden una palabra. - El remitente no cuadra: el nombre dice “Banco”, pero el número es un móvil normal o extranjero
- Hay faltas o un tono extraño: “Estimado cliente, su cuenta a sido suspendida” o frases que tu banco nunca usaría
- Te pide descargar algo: ningún banco ni Correos te pedirá instalar una app desde un enlace de SMS
- Es demasiado bueno o demasiado malo: una devolución inesperada o una amenaza de bloqueo inmediato
La regla de oro para noveles: si un SMS te mete prisa y te pide datos o dinero, es casi seguro un anzuelo. Para, respira y comprueba por otro canal.
Qué hacer si ya has picado
No te avergüences. Les pasa a personas de todas las edades, incluso a gente que trabaja en tecnología. Lo importante es actuar rápido, como si hubieras perdido las llaves de casa y tuvieras que cambiar la cerradura.
1. No sigas. No escribas más datos, no envíes el código que te llegue, no instales nada más.
2. Llama a tu banco. Usa el número oficial de detrás de tu tarjeta o de su app, nunca el del SMS. Pide bloquear la tarjeta y revisar movimientos. Tienen teléfono 24 horas para esto.
3. Cambia contraseñas desde otro dispositivo. Si pusiste la contraseña de tu banco o de tu correo, cámbiala desde un móvil u ordenador limpio. Activa la verificación en dos pasos.
4. Guarda pruebas. Haz captura del SMS y de la web, sin borrar el mensaje.
5. Denuncia y pide ayuda. En España puedes llamar al 017, la línea gratuita de ayuda en ciberseguridad del INCIBE, y denunciar en Policía o Guardia Civil. También puedes avisar a tu operadora.
Cuanto antes lo hagas, más fácil es frenar el robo.
Cómo protegerte de verdad
No se trata de vivir con miedo, sino de tener tres hábitos como si fueran tres cerraduras.
Hábito 1: Nunca entres por el enlace del SMS
Es el hábito que más te protege. Si te llega un aviso de tu banco, de Correos o de la DGT, no pinches. Abre tú mismo la app oficial o escribe tú la web en el navegador. Es como si alguien te llama diciendo que es de tu banco: cuelgas y llamas tú al número oficial. Tú inicias la llamada, no ellos.
Hábito 2: Desconfía de la urgencia
Cuando un mensaje te pone nervioso, ese nerviosismo es la herramienta del estafador. Haz una pausa de 60 segundos. Pregúntate: “¿Yo estaba esperando esto? ¿Me lo puede confirmar mi banco en su app?”. Casi siempre la respuesta te dará la calma.
Hábito 3: Pon una segunda cerradura
Activa la verificación en dos pasos en tu banco, tu correo y tus redes. Es como tener una puerta con dos cerraduras: aunque te roben la llave, que es tu contraseña, no pueden entrar sin la segunda llave, que es el código de tu móvil. Y nunca compartas ese código con nadie, ni aunque te diga que es de tu banco.
Además, haz esto en tu móvil:
- Activa el filtro de spam de mensajes en Android o iPhone
- No instales apps fuera de Google Play o App Store, y menos desde un enlace de SMS
- Mantén el sistema actualizado
- Revisa los movimientos de tu banco una vez a la semana, como quien revisa el buzón
- Si un familiar te pide dinero urgente por WhatsApp desde un número nuevo, llámale a su número de siempre para comprobarlo
Mitos que te hacen vulnerable
“A mí no me va a pasar, yo no tengo dinero.” No buscan solo tu dinero. Con tu DNI, tu correo y tu teléfono pueden suplantarte, pedir créditos o estafar a tus contactos.
“Si aparece en el hilo de mi banco, es real.” A veces los delincuentes consiguen que su mensaje falso aparezca en el mismo hilo. Fíate del contenido, no solo del hilo. Si pide datos o enlace urgente, comprueba en la app.
“Yo no pinché, solo respondí.” Responder “¿Quién eres?” o “Baja” ya les confirma que tu número existe y está activo. Mejor no responder, bloquear y borrar.
“Era solo 1,79 €, no pasa nada.” Ese euro no es el robo. El robo es tu tarjeta. El euro es la excusa para que la escribas.
Lo que está cambiando en España
Hay una buena noticia. Desde el 15 de septiembre de 2026, los SMS que usan un alias, es decir, un remitente con nombre como “ CaixaBank” o “ Correos” en lugar de un número, solo pasan si ese alias está inscrito en el Registro de Alias de la CNMC y con su titular identificado.
Eso pone más difícil que un delincuente se haga pasar por tu banco usando su nombre como remitente.
Importante: estas medidas no garantizan por completo la autenticidad de los mensajes, y su implantación y eficacia pueden variar. Por tanto, recibir un SMS con el nombre de tu banco o de una empresa conocida no significa necesariamente que el mensaje proceda de esa entidad. Aunque el mensaje aparezca en la misma conversación que otros SMS legítimos, debes mantener las precauciones habituales. Si te solicita datos personales, contraseñas, códigos de verificación o acceder a un enlace, comprueba siempre su autenticidad mediante los canales oficiales. Además los estafadores pueden seguir usando números normales, WhatsApp, correo o llamadas. Por eso el hábito de no pinchar sigue siendo tu mejor defensa.
Checklist para pegar en la nevera
Si recibes un SMS sospechoso, haz esto:
- No pinches el enlace
- No respondas ni llames al número del mensaje
- Abre la app oficial o llama al número oficial
- Si es de un familiar con número nuevo, llámale a su número de siempre
- Bloquea el remitente y borra el mensaje
- Si has dado datos, llama a tu banco y al 017
El smishing funciona porque parece urgente, oficial y personal. Cuando aprendas a reconocer el guion, el anzuelo deja de ser invisible.
Si quieres, compártelo con esa persona de tu familia que siempre está esperando un paquete o que se pone nerviosa con los mensajes del banco. A veces, una conversación de cinco minutos evita una estafa de miles de euros.