

Qué es el phishing y cómo evitar sus estafas por Internet
Prácticamente todos hemos recibido alguna vez un correo electrónico que parece proceder de nuestro banco, de Microsoft o de una empresa de mensajería y que nos pide pulsar un enlace para verificar nuestros datos. En realidad, muchos de estos mensajes son intentos de phishing.
El phishing es una técnica de ingeniería social utilizada por los ciberdelincuentes para suplantar la identidad de empresas, organismos o personas de confianza y engañar a sus víctimas para conseguir contraseñas, datos bancarios, información personal o acceso a sus cuentas.
Aunque el correo electrónico sigue siendo uno de los medios más utilizados, actualmente estos engaños también llegan mediante SMS, llamadas telefónicas, aplicaciones de mensajería y códigos QR.
Qué es el phishing y cómo funciona
El phishing es un tipo de fraude informático basado en el engaño. Los atacantes se hacen pasar por una entidad legítima para conseguir que la víctima revele información confidencial, descargue archivos maliciosos o realice pagos fraudulentos.
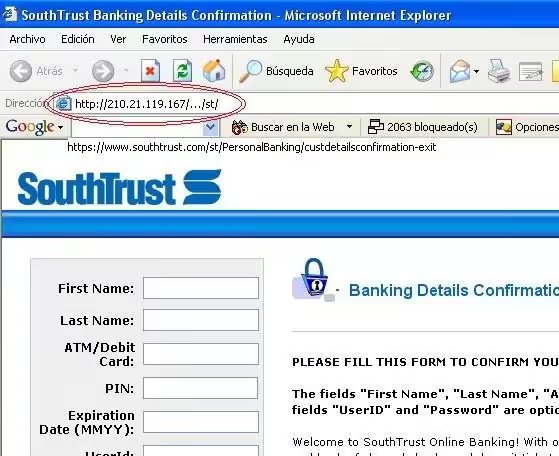
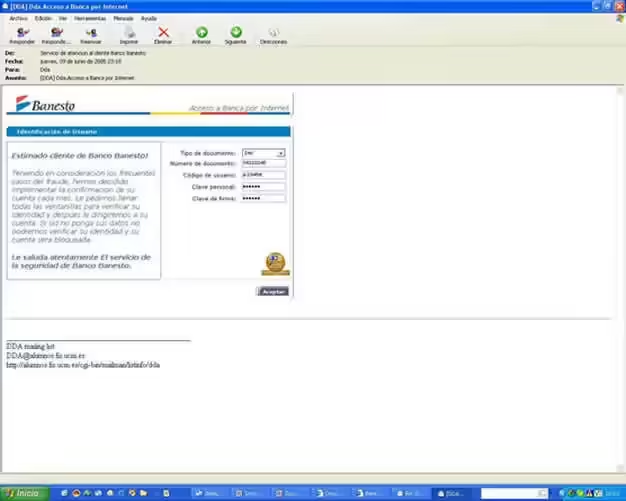
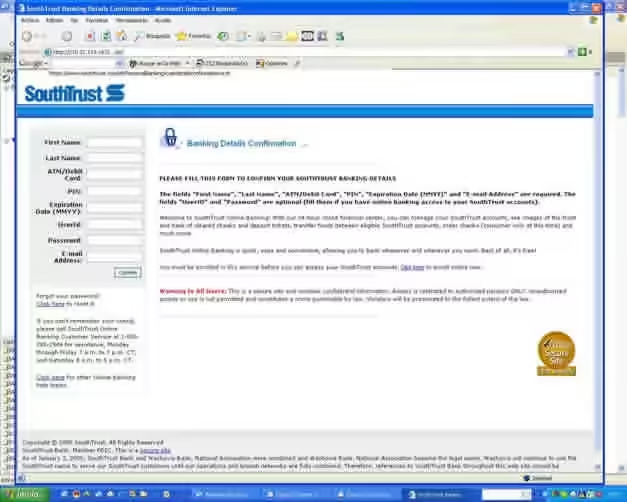
Una de las técnicas más habituales consiste en crear una página web falsa que imita la apariencia de un banco, una empresa de envíos o servicios conocidos como Microsoft, PayPal o Yahoo.
Los delincuentes distribuyen enlaces a estas páginas mediante correos electrónicos, SMS o mensajes de mensajería. Cuando la víctima accede, encuentra un formulario que puede parecer idéntico al original y donde se le solicita introducir sus credenciales o datos bancarios.
Estas páginas fraudulentas pueden utilizar dominios muy parecidos a los auténticos, logotipos originales e incluso certificados HTTPS. Por eso, el candado de seguridad del navegador no garantiza que una página sea legítima.
El phishing también puede realizarse sin clonar ninguna página web. Por ejemplo, mediante una llamada telefónica en la que un supuesto empleado del banco intenta convencerte para que facilites un código de seguridad.
¿De dónde viene la palabra phishing? Procede de una asociación con el término inglés fishing (pescar), porque los delincuentes utilizan señuelos para capturar información de sus víctimas. Su origen suele relacionarse con expresiones como password fishing y password harvesting fishing.
La regla de oro: nunca introduzcas tu contraseña, PIN, CVV o códigos de autorización bancaria desde un enlace recibido por correo electrónico o SMS.
Si recibes un mensaje sospechoso:
- No pulses sus enlaces ni descargues archivos adjuntos.
- Comprueba la dirección real del remitente y el dominio de los enlaces.
- Accede a la web escribiendo tú mismo su dirección o utilizando la aplicación oficial.
- Contacta con la empresa mediante sus teléfonos o canales oficiales.
- No respondas al mensaje ni facilites información personal.
Cómo reconocer un correo de phishing hoy
Los mensajes fraudulentos han mejorado considerablemente. Ya no necesitan contener faltas de ortografía o traducciones deficientes. Algunos están redactados correctamente, utilizan logotipos auténticos e imitan con precisión las comunicaciones de empresas legítimas.
Estas son algunas señales que pueden ayudarte a identificarlos:
Mensajes de urgencia: advierten de que tu cuenta será bloqueada, que tienes un pago pendiente o que debes verificar tus datos en las próximas 24 horas.
Remitentes sospechosos: el nombre mostrado puede parecer legítimo, pero la dirección real utiliza un dominio diferente.
Enlaces fraudulentos: en el ordenador puedes pasar el ratón por encima del enlace para comprobar su destino sin abrirlo. En el móvil, mantén pulsado el enlace para visualizar la dirección.
Solicitudes de información confidencial: piden contraseñas, códigos de verificación, datos bancarios o información personal.
Archivos adjuntos inesperados: incluyen supuestas facturas, justificantes o documentos que pueden contener malware.
Ofertas demasiado buenas: prometen premios, devoluciones de dinero o descuentos extraordinarios a cambio de facilitar datos.
También debes prestar atención a las campañas que coinciden con determinadas épocas del año, como la declaración de la Renta, Black Friday, Navidad o las temporadas de vacaciones.
Entre las empresas y organismos suplantados habitualmente se encuentran bancos, la Agencia Tributaria, Microsoft y compañías de transporte como DHL.
Tipos de phishing más peligrosos
Existen diferentes modalidades de phishing. Algunas se distribuyen masivamente, mientras que otras están diseñadas para atacar a una persona, empresa o departamento concreto.
Phishing masivo
Es el método tradicional. Los delincuentes envían miles de correos electrónicos fraudulentos suplantando a bancos, organismos públicos, plataformas digitales o empresas de mensajería.
El objetivo es conseguir que alguna de las víctimas pulse el enlace, introduzca sus credenciales o descargue un archivo malicioso.
Spear phishing
El spear phishing es un ataque dirigido contra una persona o departamento específico.
A diferencia del phishing masivo, los delincuentes investigan previamente a sus víctimas utilizando información pública, redes sociales o páginas corporativas.
Por ejemplo, pueden identificar a un empleado encargado de gestionar facturas y enviarle un correo aparentemente procedente de un proveedor:
Hola, Jack:
Estamos actualizando nuestros datos bancarios. Te adjuntamos la última factura con la nueva cuenta para que puedas realizar el pago hoy.
El mensaje puede incluir el logotipo de la empresa, una firma auténtica y referencias a operaciones reales.
En ocasiones, los atacantes incluso utilizan cuentas de correo que han conseguido comprometer previamente.
Los objetivos más habituales son:
- Robar credenciales de acceso.
- Conseguir transferencias bancarias.
- Distribuir ransomware mediante documentos adjuntos.
- Obtener información confidencial de clientes y proveedores.
Whaling o caza de ballenas
El whaling es una modalidad de spear phishing dirigida especialmente a personas con cargos de responsabilidad, como directivos, consejeros, responsables financieros o altos cargos de organismos públicos.
Los atacantes investigan a sus objetivos y preparan engaños personalizados para conseguir transferencias de grandes cantidades de dinero o acceder a información especialmente sensible.
BEC: compromiso del correo empresarial
El BEC (Business Email Compromise) es una modalidad de fraude que afecta especialmente a las empresas.
Los delincuentes suplantan o comprometen cuentas de correo corporativas para engañar a empleados, proveedores o clientes y conseguir pagos fraudulentos.
Dos modalidades habituales son:
Fraude del CEO: el atacante suplanta al director de la empresa y solicita al departamento financiero una transferencia urgente a una cuenta bancaria controlada por los delincuentes.
Compromiso de cuentas empresariales: los atacantes acceden al correo de un empleado y lo utilizan para enviar facturas falsas o modificar los datos bancarios de los proveedores.
Este tipo de fraude puede ocasionar pérdidas económicas muy importantes. Por eso, las empresas deben verificar cualquier cambio de cuenta bancaria mediante un segundo canal de comunicación independiente.
Smishing y vishing
El phishing también puede realizarse mediante otros canales de comunicación.
Smishing: utiliza mensajes SMS para engañar a las víctimas. Un ejemplo habitual es el supuesto aviso de una empresa de transporte indicando que un paquete está retenido y que hay que pagar una pequeña cantidad para recibirlo.
Vishing: utiliza llamadas telefónicas para suplantar a bancos, servicios técnicos u organismos oficiales. El interlocutor intenta conseguir contraseñas, códigos de seguridad o transferencias bancarias.
En algunos casos, los delincuentes manipulan el número que aparece en la pantalla del teléfono para que parezca una llamada legítima.
Quishing: phishing mediante códigos QR
El quishing utiliza códigos QR para dirigir a las víctimas a páginas web fraudulentas.
Los atacantes pueden colocar códigos QR manipulados en carteles, documentos, correos electrónicos o incluso sobre los códigos originales de establecimientos.
Al escanearlos, la víctima puede terminar en una página falsa que solicita datos personales, credenciales bancarias o información de acceso.
Cómo protegerte del phishing en Windows 11 y Windows 10
Ninguna medida garantiza una protección absoluta, pero seguir unas pautas básicas reduce considerablemente el riesgo de caer en este tipo de engaños.
Activa la autenticación en dos pasos: protege tus cuentas de correo, redes sociales y servicios bancarios con un segundo factor de autenticación. Los SMS son mejores que no utilizar ninguna protección adicional, pero las aplicaciones de autenticación, las passkeys y las llaves de seguridad FIDO2 ofrecen mayor resistencia frente al phishing.
Comprueba los enlaces: revisa cuidadosamente el dominio antes de introducir cualquier información. No te fíes únicamente del nombre que aparece en el mensaje.
No abras archivos inesperados: especialmente facturas, documentos comprimidos o archivos ejecutables que no estabas esperando.
Mantén Windows y el navegador actualizados: las actualizaciones corrigen vulnerabilidades y mejoran los mecanismos de protección.
Utiliza Microsoft Defender: la protección integrada de Windows ayuda a detectar archivos maliciosos y amenazas conocidas.
Activa Microsoft Defender SmartScreen: esta tecnología ayuda a identificar páginas web y descargas potencialmente peligrosas, especialmente cuando utilizas Microsoft Edge.
Comprueba Smart App Control: Windows 11 incorpora esta función en equipos compatibles, que ayuda a bloquear aplicaciones no confiables o potencialmente maliciosas. No está disponible en todas las configuraciones ni sustituye a la protección frente a páginas web fraudulentas.
Utiliza un gestor de contraseñas: puede detectar que estás en un dominio diferente y evitar que se autocompleten las credenciales guardadas para la página legítima.
No reutilices contraseñas: utiliza claves diferentes para cada servicio importante.
Desconfía de las solicitudes urgentes: si alguien te exige una transferencia o un código de seguridad inmediato, comprueba la petición por otro medio.
Denuncia los mensajes fraudulentos: utiliza las opciones de notificación de phishing de Gmail, Outlook o tu proveedor de correo.
Importante: Windows 10 dejó de recibir soporte general el 14 de octubre de 2025. Si todavía lo utilizas, comprueba si dispones del programa de actualizaciones de seguridad extendidas (ESU) o considera actualizar a Windows 11 si tu equipo es compatible.
Qué hacer si has caído en una estafa de phishing
Si has pulsado un enlace sospechoso, no significa necesariamente que hayan conseguido robar tus datos. Sin embargo, si has introducido información personal o bancaria, debes actuar rápidamente.
Si has introducido una contraseña: cámbiala inmediatamente desde la página oficial, utilizando un dispositivo seguro. Si la reutilizabas en otros servicios, cambia también esas contraseñas.
Si has facilitado códigos de verificación: contacta con el servicio afectado y revisa los accesos y dispositivos vinculados a tu cuenta.
Si has proporcionado datos bancarios o de tarjeta: llama inmediatamente a tu banco utilizando el teléfono oficial para bloquear la tarjeta o tomar las medidas necesarias.
Si has realizado una transferencia: contacta con tu banco cuanto antes para intentar detenerla o solicitar su recuperación.
Si has descargado o ejecutado un archivo: realiza un análisis de seguridad con Microsoft Defender y sigue las recomendaciones para eliminar cualquier amenaza detectada.
Revisa tus cuentas: comprueba los últimos accesos, dispositivos conectados, reglas de reenvío del correo y posibles cambios en los datos de recuperación.
En España también puedes solicitar ayuda a INCIBE mediante su línea de ayuda en ciberseguridad, el 017.
Para ampliar información, puedes consultar nuestra guía sobre cómo proteger tus datos en línea.
Preguntas frecuentes sobre el phishing
¿Mi banco me puede pedir datos por email?
Tu banco puede enviarte notificaciones, avisos y comunicaciones por correo electrónico, pero nunca debes facilitar contraseñas, PIN, códigos de autorización o datos bancarios confidenciales a través de un enlace recibido en un mensaje.
Si tienes dudas, entra directamente en la aplicación oficial o llama al teléfono de atención al cliente.
¿Qué hago si he pulsado un enlace de phishing?
Si solamente has abierto el enlace y no has introducido datos ni descargado archivos, cierra la página y no continúes.
Si has facilitado tus credenciales, cámbialas desde la web oficial y revisa los accesos a tu cuenta. Si has descargado o ejecutado un archivo, realiza un análisis de seguridad del equipo.
¿Qué diferencia hay entre phishing y spear phishing?
El phishing tradicional suele dirigirse de forma masiva a miles de usuarios mediante mensajes similares.
El spear phishing, en cambio, está personalizado para una persona o empresa concreta y utiliza información sobre la víctima para que el engaño resulte más convincente.
¿Una VPN me protege del phishing?
No. Una VPN puede proteger determinados aspectos de tu conexión y ocultar tu dirección IP frente a algunos observadores, pero no impide que introduzcas tus datos en una página fraudulenta.
Para protegerte del phishing son mucho más importantes la comprobación de los dominios, un gestor de contraseñas y la autenticación multifactor.
¿Puedo detectar un correo falso por su dirección de remitente?
Comprobar el remitente es una buena medida, pero no es suficiente. Los delincuentes pueden utilizar dominios muy parecidos a los originales e incluso falsificar determinados datos visibles del correo.
Por eso también debes comprobar los enlaces, el contenido del mensaje y la legitimidad de la solicitud mediante un canal independiente.
¿El candado HTTPS garantiza que una página es segura?
No. El certificado HTTPS cifra la conexión entre el navegador y la página web, pero no demuestra que el propietario del sitio sea una empresa legítima.
Una página de phishing también puede utilizar HTTPS y mostrar el candado de seguridad.
¿La inteligencia artificial facilita los ataques de phishing?
Sí. Los ciberdelincuentes pueden utilizar herramientas de inteligencia artificial para redactar mensajes más convincentes, traducirlos correctamente, imitar estilos de comunicación y crear páginas fraudulentas.
También pueden utilizar voces sintéticas para hacerse pasar por familiares, compañeros o directivos de empresas.
Por eso, cuando recibas una petición de dinero, contraseñas o información confidencial, verifica siempre la identidad del remitente por otro canal.
¿Puedo recuperar el dinero si he sido víctima de una transferencia fraudulenta?
Depende de las circunstancias y de cómo se haya realizado el pago. Contacta inmediatamente con tu banco para solicitar la devolución o la recuperación de la transferencia. Cuanto antes lo comuniques, mayores pueden ser las posibilidades de actuar a tiempo.
Conserva los correos, mensajes, justificantes y cualquier otra prueba relacionada con el fraude.
¿Dónde puedo denunciar un caso de phishing en España?
Puedes comunicarlo a las Fuerzas y Cuerpos de Seguridad del Estado, aportando los mensajes, direcciones web y demás pruebas disponibles.
También puedes solicitar orientación a INCIBE a través del teléfono gratuito 017. Si has sufrido un perjuicio económico, contacta primero con tu banco y presenta la correspondiente denuncia.